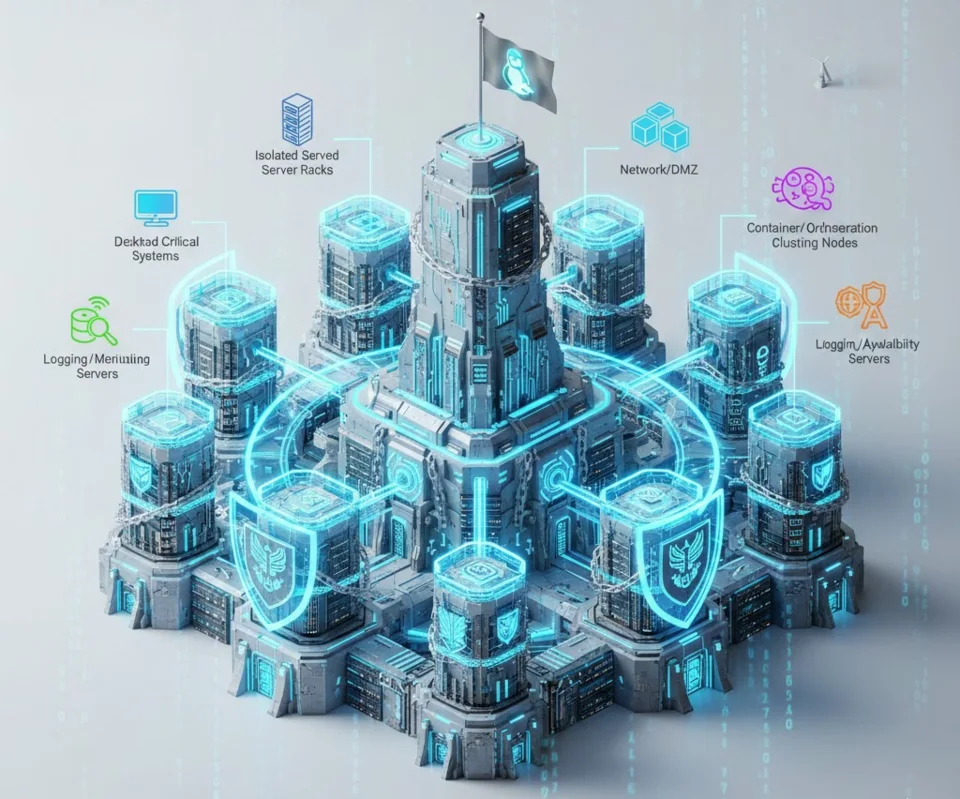
در سازمانهای بزرگ، سامانههای مبتنی بر لینوکس کارکردهای متنوعی دارند و هر کدام در برابر مجموعهای متفاوت از تهدیدها قرار میگیرند. از ایستگاه کاری متصل به اینترنت تا سرور کاملاً ایزوله، از میزبان کانتینر تا زیرساخت هوش مصنوعی و از سامانهٔ صنعتی تا مخزن پشتیبان، نمیتوان یک سطح سختگیری، یک مدل بهروزرسانی و یک نسخهٔ واحد برای ایمنسازی تجویز کرد.
اعمال یک سیاست یکنواخت نه عملی است و نه الزاماً امن. چنین سیاستی یا در کاربریهای پرریسک به اندازهٔ کافی سختگیر نیست، یا پایداری و قابلیت بهرهبرداری سامانههای دیگر را مختل میکند. رویکرد درست آن است که ابتدا سامانهها بر اساس نوع کاربری و سطح مواجهه دستهبندی شوند و سپس پروفایل متناسب با هر دسته انتخاب شود؛ پروفایلی که میان امنیت، عملکرد، پایداری و قابلیت نگهداری تعادل برقرار کند.
خط پایهٔ مشترک، پروفایلهای متفاوت
استانداردهای معتبر نیز امنیت را یک تنظیم ثابت نمیبینند. CIS Benchmarks میان Server و Workstation تفکیک قائل میشود و برای هر یک پروفایلهای سطح یک و دو ارائه میدهد. DISA STIG سختگیری را با اهمیت مأموریت و سطح دسترسی اطلاعات پیوند میزند. چارچوبهای NIST نیز بر اصولی مانند دفاع در عمق، کمترین دسترسی و معماری بدون اعتماد تأکید دارند، اما اجرای این اصول در همهٔ محیطها شکل یکسانی ندارد.
در تمام سامانهها حداقلی مشترک لازم است: بهروزرسانی برنامهریزیشده، ثبت و نگهداری لاگ قابل ممیزی، پایش امنیتی، مدیریت دسترسی و آمادگی برای پاسخ به رخداد. این حداقل، جایگزین کنترلهای متناسب با ریسک هر کاربری نیست. خط پایه میگوید چه چیزهایی نباید حذف شوند؛ پروفایل کاربری میگوید هر کنترل با چه شدت و چه سازوکار عملیاتی اجرا شود.
ده کاربری که نباید یکسان دیده شوند
| نوع سامانه | تهدید غالب | جهتگیری اصلی ایمنسازی |
|---|---|---|
| ایستگاه کاری عمومی متصل به اینترنت | فیشینگ، بدافزار، اجرای کد مخرب و خطای کاربر | محدودسازی اختیار کاربر، کنترل نرمافزار اجرایی، سختسازی مرورگر، کنترل USB و بهروزرسانی متمرکز |
| سرور عمومی متصل به اینترنت | بهرهبرداری هدفمند، دسترسی غیرمجاز و ماندگاری مهاجم | نصب حداقلی، حذف سرویسهای غیرضروری، فایروال سختگیرانه، دسترسی مدیریتی محدود و پایش مستمر |
| سرور توسعه، آموزش یا CI/CD/CT | زنجیرهٔ تأمین، اجرای کد دریافتشده و افشای کلیدها | اعتبارسنجی منابع، محیط اجرای جدا، مدیریت اسرار، کمترین دسترسی و ممیزی دقیق اجرای کد |
| سامانهٔ کاملاً ایزوله | دسترسی فیزیکی، رسانهٔ قابل حمل، تهدید داخلی و وصلهنشدن | امنیت فیزیکی، زنجیرهٔ بوت، کنترل رسانه، اصالتسنجی بسته و پایش آفلاین |
| سرور شبکهٔ داخلی | حرکت جانبی و سوءاستفاده از اعتماد داخلی | تفکیک شبکه، RBAC، پایش رفتار داخلی و حذف اعتماد پیشفرض به شبکهٔ سازمان |
| میزبان کانتینر | شکست جداسازی، آسیبپذیری کرنل و دسترسی ممتاز runtime | سختسازی میزبان، سیاستهای LSM و seccomp، حداقلسازی میزبان و کنترل دسترسی runtime |
| زیرساخت هوش مصنوعی و GPU | نشت داده، سرقت مدل، سوءاستفادهٔ محاسباتی و ناسازگاری درایور | تثبیت و ممیزی پشتهٔ کرنل/درایور، جداسازی بار کاری و کنترل داده، مدل و GPU |
| کنترلپلین و نودهای ابر خصوصی | تصاحب سطح مدیریتی و سرایت گستردهٔ خطا | RBAC سختگیرانه، حفاظت از دادهٔ پیکربندی، جداسازی namespace و اعمال خودکار سیاست |
| سامانهٔ صنعتی و عملیاتی | توقف مأموریت، آسیب فیزیکی و محدودیت شدید در بهروزرسانی | پایداری مأموریت، whitelist، کنترل فیزیکی و تغییر فقط در پنجرههای تعمیراتی آزمودهشده |
| پشتیبانگیری و بازیابی | باجافزار، حذف یا رمزگذاری نسخههای پشتیبان | جداسازی شبکه، دسترسی نوشتن محدود، ذخیرهسازی تغییرناپذیر و در صورت امکان Air Gap واقعی |
این جدول نسخهٔ نهایی سیاست نیست؛ نقشهای برای جلوگیری از اشتباه رایج «یک نسخه برای همه» است. برای نمونه، سرور SIEM یا سامانهٔ مدیریت هویت اگرچه در شبکهٔ داخلی است، به دلیل دسترسی و نقش سراسری ممکن است به سختگیری بیشتر از یک وبسرور مرزی نیاز داشته باشد. به همین ترتیب، محیط staging باید با محیط تولید متناظر همراستا باشد، اما میتواند برای آزمون تغییرات، ریسک بیشتری را بهصورت آگاهانه و محدود بپذیرد.
ایزولهبودن مترادف امنبودن نیست
در سامانهٔ کاملاً ایزوله، مواجههٔ شبکهای پایین است، اما تهدید حذف نشده؛ فقط شکل و مسیر آن تغییر کرده است. رسانهٔ قابل حمل آلوده، لپتاپ مهندسی، دستکاری فیزیکی، زنجیرهٔ تأمین یا خطای یک کاربر ممتاز میتواند همان نقشی را بازی کند که در محیط متصل، اینترنت ایفا میکند. خطر مهمتر، حس کاذب امنیت است؛ حسی که به تعویق وصله، کاهش ممیزی لاگ و سستی در کنترل تغییر منجر میشود.
به همین دلیل، محیط آفلاین باید در بعضی حوزهها سختگیرتر از محیط متصل باشد. در چنین محیطی، ورود هر بسته یک رویداد حاکمیتی است، منشأ هر تغییر باید قابل اثبات باشد و مسیر بازیابی باید پیش از شکست طراحی شده باشد. جزئیات این نگاه در مقالهٔ آفلاینبودن، امنیت نیست؛ مرز اعتماد را جابهجا میکند آمده است.
کانتینر و هوش مصنوعی، دو استثنای ظاهری نیستند
میزبان کانتینر یک سرور همهمنظوره نیست؛ غلاف امنیتی پیرامون مجموعهای از بارهای کاری است. کانتینرها کرنل میزبان را به اشتراک میگذارند و اتکا به جداسازی کانتینری بدون سختسازی میزبان، خطایی پرریسک است. سامانهٔ CI/CD که بهصورت کانتینری اجرا میشود نیز به دلیل دریافت و اجرای مداوم کد، باید یک دارایی پرریسک در نظر گرفته شود، حتی اگر خودش دادهٔ محرمانه نگه ندارد.
زیرساخت هوش مصنوعی نیز فقط نسخهٔ پرقدرتتر یک سرور معمولی نیست. وابستگی به GPU، درایور، کتابخانههای سطح پایین و runtime کانتینری، آن را در نقطهٔ تنش میان ثبات و تغییر قرار میدهد. از یک سو تکرارپذیری مدل به محیط پایدار نیاز دارد و از سوی دیگر، آسیبپذیریهای کرنل، درایور و کتابخانهها الزام به بهروزرسانی ایجاد میکنند. به همین علت امنیت زیرساخت هوش مصنوعی از کرنل و GPU آغاز میشود، اما در همانجا پایان نمییابد.
مدل تهدید پیش از پروفایل سختسازی
مدل تهدید با محیط تغییر میکند. در IT، محرمانگی و یکپارچگی اطلاعات معمولاً در مرکز قرار دارند. در OT و سامانههای صنعتی، در دسترس بودن و پایداری ممکن است بر محرمانگی تقدم پیدا کند؛ زیرا یک توقف کوتاه میتواند خسارت فیزیکی یا اختلال عملیاتی ایجاد کند. در هوش مصنوعی، داده، مدل و منابع محاسباتی هر سه داراییاند و حمله ممکن است بدون نشانههای کلاسیک نفوذ، از طریق دستکاری داده یا سوءاستفاده از خروجی رخ دهد.
تهدید داخلی نیز در هر سه محیط جدی است. حسابهای ممتاز دائمی، استفادهٔ کنترلنشده از root، پیکربندی نادرست sudo و نبود ممیزی رفتار مدیران میتواند یک اشتباه یا سوءنیت محدود را به بحران سراسری تبدیل کند. زنجیرهٔ تأمین نیز صرفاً ریسک مخزن عمومی نیست؛ هر بسته، firmware، image و بهروزرسانی باید منشأ و مسیر ورود مشخص داشته باشد.
ریسک قابل پذیرش باید صاحب داشته باشد
امنیت مطلق دستیافتنی نیست. هدف، افزایش هزینهٔ نفوذ، کاهش زمان کشف، محدودکردن دامنهٔ خسارت و حفظ مأموریت است. مدیران باید میان ریسکی که برای ادامهٔ عملیات ناگزیر به پذیرش آن هستند و ریسکی که بقای سامانه یا سازمان را تهدید میکند تمایز بگذارند.
این تمایز زمانی واقعی است که شفاف، مستند و قابل بازبینی باشد. سختسازی نباید صرفاً به تیم فنی واگذار شود تا میان اختلال و امنیت یکی را انتخاب کند. سازمان باید تعیین کند چه کسی میتواند استثنا بدهد، چه کسی پیامد آن را میپذیرد و چه زمانی تصمیم دوباره ارزیابی میشود. همین نقطه است که ایمنسازی سیستمعامل را از یک فهرست تنظیمات به مسئلهای حاکمیتی تبدیل میکند.
نتیجه ساده است: پیش از پرسیدن «کدام توزیع امنتر است؟» باید پرسید «این سامانه چه مأموریتی دارد، در معرض چه تهدیدی است و شکست آن چه اثری میگذارد؟» پاسخ این سه پرسش، مسیر انتخاب توزیع بهعنوان یک تصمیم امنیتی و حاکمیتی را نیز روشن میکند.