تنوع توزیعها یکی از نقاط قوت راهبردی لینوکس است. همین تنوع اجازه میدهد از ایستگاه کاری عمومی تا زیرساخت حیاتی، محیط کاملاً ایزوله و سامانهٔ هوش مصنوعی، انتخابهای متفاوتی داشته باشند. اما اگر سازمان راهبرد انتخاب و حاکمیت متمرکز نداشته باشد، این مزیت به ناهمگونی امنیتی، پیچیدگی عملیاتی و خطای پیکربندی تبدیل میشود.
همهٔ توزیعها از کرنل لینوکس استفاده میکنند، اما مدل انتشار، چرخهٔ پشتیبانی، روش مدیریت بسته، ابزارهای تغییر، سیاست سختسازی و زنجیرهٔ تصمیم یکسانی ندارند. در مقیاس سازمانی، انتخاب توزیع در حقیقت انتخاب یک «مدل حاکمیت بر ریسک» است.
امنیت توزیع، محصول نسخهٔ کرنل نیست
در نگاه غیرتخصصی، تفاوت توزیعها به مدیر بسته، ظاهر یا نسخهٔ نرمافزار تقلیل داده میشود. در زیرساخت حساس، پرسشهای مهمتر چیز دیگریاند:
- بسته از کجا میآید و اصالت آن چگونه اثبات میشود؟
- وصلهٔ امنیتی چه زمانی و با چه تعهدی ارائه میشود؟
- آیا میتوان پچ امنیتی را بدون تغییر رفتاری گسترده دریافت کرد؟
- تغییر چگونه آزموده، ممیزی و بازگردانده میشود؟
- ابزارهای مدیریت در شبکهٔ ایزوله نیز کامل کار میکنند یا به سرویس خارجی وابستهاند؟
- سازمان در بحران تا چه اندازه میتواند بدون تصمیم یا کلید یک بازیگر بیرونی ادامه دهد؟
در این چارچوب، محبوبیت جهانی یا دسترسی سریع به جدیدترین قابلیتها معیار کافی نیست. برای سامانهای که باید سالها پایدار بماند، پیشبینیپذیری، قابلیت ممیزی، پشتیبانی بلندمدت و امکان اعمال کنترلشدهٔ پچ ممکن است از تازگی نسخه مهمتر باشند.
پنج لایهٔ تصمیم
۱. زنجیرهٔ تأمین و منشأ اعتماد
هر توزیع روشی برای تولید، امضا، انتشار و اصلاح بستهها دارد. سازمان باید بداند چه نهادی بسته را تولید میکند، کلید امضا دست چه کسی است، آسیبپذیری چگونه به وصله تبدیل میشود و در صورت قطع دسترسی، چه بخشی از زنجیره را میتواند درون خود بازسازی کند.
مخزن داخلی صرفاً یک cache نیست. در محیط حساس، مخزن داخلی مرجع رسمی تغییر است: بسته از بیرون وارد ناحیهٔ دریافت میشود، اصالت و وابستگی آن بررسی میگردد، در staging آزموده میشود و فقط پس از تأیید به مخزن عملیاتی راه پیدا میکند. توزیعی که این چرخه را شفاف، تکرارپذیر و قابل ممیزی میکند، بخشی از ریسک را در معماری مهار میکند؛ توزیعی که صرفاً ابزار خام میدهد، این ریسک را به فرآیند و مهارت تیم منتقل میسازد.
۲. جداسازی امنیت از تغییر قابلیت
یکی از دلایل اصلی نصبنشدن وصلهها، ترس از شکستن سرویس است. توزیعهای سازمانی معمولاً با backporting تلاش میکنند اصلاح امنیتی را بدون تغییر نسخهٔ اصلی و رفتار عمومی نرمافزار ارائه دهند. این راهبرد برای حفظ پایداری مهم است، اما نباید بهانهای برای تعویق نامحدود ارتقای اصلی باشد. طولانیشدن بیش از حد این فاصله، بدهی فنی و امنیتی ایجاد میکند.
تفاوت کلیدی این است که سازمان بتواند میان سه چیز تفکیک قائل شود: وصلهٔ حیاتی، اصلاح خطا و قابلیت جدید. اگر هر سه در یک جریان تغییر وارد شوند، هر بهروزرسانی به یک پروژهٔ پرریسک تبدیل میشود و تیم در نهایت همهٔ تغییرها را عقب میاندازد.
۳. طول عمر رسمی در برابر طول عمر عملی
عدد پشتیبانی روی کاغذ فقط بخشی از واقعیت است. طول عمر عملی یعنی تا چه زمانی سازمان میتواند همان سامانه را با سختافزار، درایور، ابزار مدیریتی، مخزن داخلی و نیروی انسانی موجود واقعاً اداره کند.
ممکن است یک نسخه هنوز پشتیبانی شود، اما درایور GPU یا کارت شبکهٔ لازم با آن سازگار نباشد. ممکن است وصله وجود داشته باشد، اما انتقال امن آن به محیط ایزوله، آزمون و بازگشت از شکست برای سازمان ممکن نباشد. ممکن است مستندات کامل باشند، اما دانش اجرای آن فقط در اختیار یک نفر قرار گرفته باشد. در همهٔ این حالتها، طول عمر رسمی ادامه دارد ولی طول عمر عملی پایان یافته است.
۴. مدیریت متمرکز و ظرفیت انسانی
توزیعی که در مقیاس صدها یا هزاران میزبان، ابزار مدیریت پیکربندی، وصلهگذاری، ممیزی و گزارش وضعیت نداشته باشد، عملاً قابل ایمنسازی یکنواخت نیست. با این حال، وجود ابزار هم کافی نیست. ابزار پیچیدهای که تیم آن را نمیفهمد، خود یک سطح حمله و منشأ خطای انسانی است.
انتخاب توزیع باید با ظرفیت واقعی تیم همراستا باشد: منحنی یادگیری، کیفیت مستندات، امکان انتقال دانش، دسترسپذیری متخصص و میزان وابستگی به حافظهٔ افراد. امنیتی که فقط با حضور دو کارشناس خاص حفظ میشود، امنیت سازمانی نیست.
۵. بازگشتپذیری و هزینهٔ اشتباه
خطرناکترین لحظهٔ سیستمعامل، زمان تغییر است. یک انتخاب بالغ فقط احتمال شکست را کم نمیکند؛ هزینهٔ شکست و مسیر بازگشت را نیز روشن میسازد. Snapshot، بهروزرسانی اتمیک و وضعیت اعلامی میتوانند بخشی از این ریسک را در سامانه مهار کنند. در مدلهای دیگر، همان نتیجه ممکن است با فرآیند، تست و انضباط انسانی به دست آید. تفاوت در این است که ریسک در کجا نگهداری میشود: معماری، فرآیند یا انسان.
زنجیرهٔ تصمیم واقعی را ببینیم
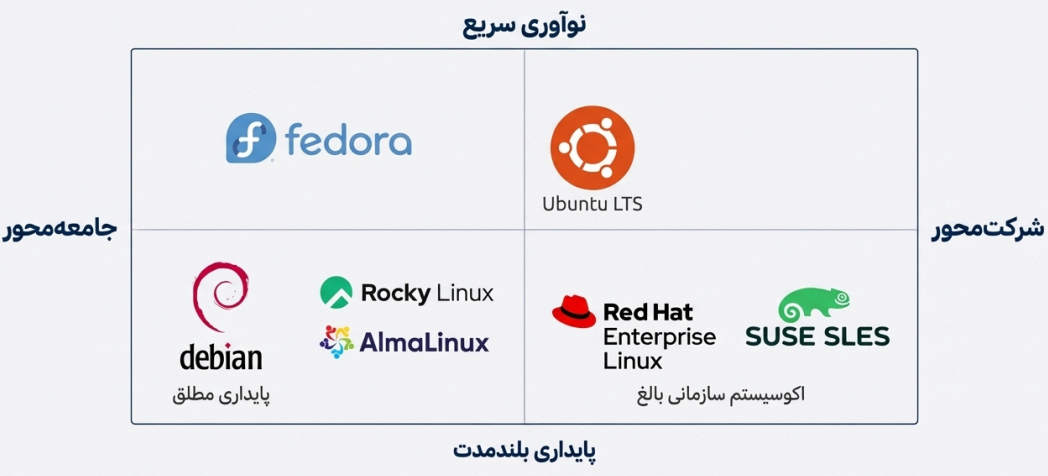
در ارزیابی حاکمیتی باید پرسید تصمیمگیر واقعی کیست. چه نهادی مسیر نسخه، دسترسی به کد، سیاست بستهها و پایان پشتیبانی را تعیین میکند؟ جامعه تا چه اندازه میتواند قدرت نهادی را تعدیل کند؟ امکان انشعاب فنی وجود دارد، اما هزینهٔ واقعی حفظ یک fork چقدر است؟
متنبازبودن بهتنهایی به معنای استقلال عملیاتی نیست. اگر سازمان نتواند کد را بسازد، بسته را امضا کند، مخزن را نگه دارد و دانش لازم را حفظ کند، حق نظری انشعاب در بحران ارزش محدودی دارد. از سوی دیگر، تجاریبودن نیز لزوماً به معنای قفلشدگی نیست؛ گاهی قرارداد، SLA و ابزارهای رسمی ریسک را کاهش میدهند. مسئله این است که سازمان بداند چه وابستگیای میخرد و در برابر آن چه تضمینی دریافت میکند.
«قابلمالکیت بودن» یعنی چه؟
قابلمالکیت بودن یک توزیع به معنای ثبت مالکیت حقوقی بر آن نیست. منظور این است که سازمان بتواند چرخهٔ عملیاتی خود را بدون اتصال دائم به بیرون اداره کند:
- آینهٔ داخلی کامل و قابل بازسازی داشته باشد؛
- کلیدها و سیاست امضای سازمانی را کنترل کند؛
- image و گونهٔ سازمانی آزمودهشده بسازد؛
- سختسازی، استثناها و تغییرها را نسخهگذاری کند؛
- وضعیت هر میزبان را با مرجع مصوب مقایسه کند؛
- و در بحران، بدون تصمیم لحظهای یک تأمینکنندهٔ خارجی، سامانه را بازیابی کند.
این سطح از مالکیت هزینه دارد. سازمانی که حاضر نیست مخزن، کلید، دانش و فرآیند را اداره کند، نباید استقلال را صرفاً با انتخاب یک توزیع جامعهمحور مفروض بگیرد.
انتخاب را روی کاغذ نهایی نکنید
مقایسهٔ جدولی توزیعها میتواند میدان انتخاب را محدود کند، اما تصمیم باید در محیط واقعی اعتبارسنجی شود. آزمایشهای مفید، عمداً بدبینانهاند:
- یک بهروزرسانی واقعی را از دریافت تا تأیید و استقرار اجرا کنید.
- شکست بوت، سرویس حیاتی یا درایور سختافزاری را شبیهسازی کنید.
- یک انحراف کوچک در پیکربندی ایجاد کنید و توان تشخیص و اصلاح آن را بسنجید.
- عملیات حساس را به تیم واگذار کنید و ببینید موفقیت به معماری متکی است یا حافظهٔ یک فرد.
- دسترسی خارجی را قطع کنید و چرخهٔ وصله، مستندات و بازیابی را دوباره آزمایش کنید.
انتخاب درست لزوماً انتخاب بدون مشکل نیست. انتخاب درست، مشکل را زود، شفاف و قابل توضیح آشکار میکند. تیم باید بداند چه اتفاقی افتاده، مسیر بازگشت کجاست و چه کسی در وضعیت شکست تصمیم میگیرد.
نشانههای خطر نیز مستقل از نام توزیعاند: افزایش کارهای دستی مستندنشده، انباشت استثناها، وابستگی به یک یا دو نفر، ترس از تغییر به دلیل ناشناختهبودن پیامد و توجیه مداوم مشکلات با عباراتی مانند «فعلاً» یا «ذات لینوکس است».
بنابراین پرسش نهایی «کدام توزیع بهتر است؟» نیست. پرسش درست این است: کدام زیستبوم با کاربری و مدل تهدید سازمان، ظرفیت تیم، مرز اعتماد، مدل تغییر و توان زندگیکردن با پیامدهای انتخاب سازگارتر است؟