پیادهسازی ZTAI صرفاً بهکارگیری چند ابزار امنیتی نیست؛ نیازمند تغییر نگرش فکری و عملیاتی است. اصول معماری بدون اعتماد باید با پیچیدگیهای خاص داده، مدل، خروجی و چرخهٔ حیات هوش مصنوعی تطبیق پیدا کنند. تفاوت ZTA و ZTAI نقطهٔ آغاز است، اما این مقاله به خود کنترلها میپردازد.
راستیآزمایی صریح و مستمر
اصل بنیادین ZTA در هوش مصنوعی به معنی تأیید مداوم هویت و مجوز برای هر درخواست دسترسی به داده، مدل و منابع هوش مصنوعی است. این تأیید فقط در نقطهٔ ورود انجام نمیشود؛ در سراسر چرخهٔ حیات، از جمعآوری داده تا آموزش و استنتاج، و در هر تعامل با سامانه ادامه دارد.
راستیآزمایی مستمر برای هوش مصنوعی به یک مدل پویای ارزیابی ریسک نیاز دارد که فراتر از سیاست ثابت عمل کند. مدل بازآموزی میشود، داده تغییر میکند و رفتار کاربر یا سرویس ثابت نمیماند. سامانهٔ امنیتی باید بتواند با این تغییرها سازگار شود و سیاست را بر اساس ریسک تازه تنظیم کند.
کمترین دسترسی؛ نه فقط برای کاربر، برای مدل و داده
هر کاربر، دستگاه، سرویس و حتی مدل هوش مصنوعی باید فقط حداقل دسترسی لازم برای وظیفهٔ خود را داشته باشد. این دسترسی میتواند بر اساس نقش، ویژگی و ریسک بهصورت پویا تنظیم شود.
در محیط هوش مصنوعی، کمترین دسترسی از محدودکردن شبکه فراتر میرود و به دسترسی دانشمند داده و مهندس هوش مصنوعی به داده و مدل میرسد. با توجه به حجم و پیچیدگی دادههای آموزش، این باور که دانشمند داده برای انجام کار خود باید کل مجموعهداده را مستقیم و چشمی ببیند، قابل دفاع نیست. بررسی بصری چنین حجمی عملاً ممکن و مفید نیست.
در معماری پیشرفتهٔ ZTAI، دانشمند داده میتواند بدون دسترسی مستقیم به دادهٔ خام مدل را توسعه دهد. ابزارهای آماری، دادهکاوی و فرآیند خودکار ETL میتوانند الگو، توزیع و رابطهٔ موجود در داده را نشان دهند، بدون آنکه جزئیات حساس در اختیار انسان قرار گیرد. دسترسی انسان میتواند به شمای ساختار داده یا زیرمجموعهٔ کوچک و بینامشده محدود شود. درخواست آموزش با پارامترهای مشخص به محیط ایزوله ارسال میشود و مدل روی دادهٔ محرمانه، بدون دخالت مستقیم انسان، آموزش میبیند.
این صورتبندی به سطح چهار مدل بلوغ ZTAI وابسته است؛ جایی که چهار مرز داده، آموزش، ارزیابی و استقرار شکل گرفتهاند و انسان مدیر سیاست و ناظر فرآیند است.
فرض نقض امنیتی و آمادگی برای آن
معماری بدون اعتماد بر این فرض عمل میکند که نقض امنیتی اجتنابناپذیر است و سامانه ممکن است از قبل به خطر افتاده باشد. در ZTAI این فرض از سازش شبکه فراتر میرود و دستکاری مدل یا مسمومیت داده را نیز شامل میشود. بنابراین راستیآزمایی یکپارچگی مدل و اصالت داده باید مستمر باشد؛ تمرکز نباید فقط بر جلوگیری از دسترسی اولیه بماند، بلکه مهار و بازیابی سریع نیز بخشی از طراحی است.
در بالاترین سطح، دسترسی مستقیم انسان به داده میتواند حذف شود. داده در سیلوی امن و ایزوله باقی میماند و تعامل با آن فقط از طریق API و فرآیند خودکار، زیر نظر موتور سیاست، انجام میشود. در این مدل حتی مهندس و مدیر سیستم نیز لزوماً دادهٔ حساس را نمیبینند و داده فقط برای آموزش یا استنتاج در محیط کنترلشده مصرف میشود.
فلسفهٔ این رویکرد، حفاظت همزمان از «خون» سازمان، یعنی دادهٔ خام، و «عصاره» آن، یعنی مدل آموزشدیده، است. معماری باید چنان طراحی شود که نفوذ به یک لایه، دسترسی به دادهٔ اصلی یا حرکت جانبی گسترده را ممکن نکند. شعار این رویکرد را میتوان چنین خلاصه کرد: «دربها را با دیوارهای نفوذناپذیر جایگزین کنیم.»
راستیآزمایی طبقهبندیشدهٔ خروجی
خروجی مدلهای هوش مصنوعی، بهویژه مدلهای مولد، احتمالی و تا حدی پیشبینیناپذیر است. ZTAI اعتماد پیشفرض به خروجی مدل را رد میکند، اما همهٔ خروجیها را نیز یکسان پرخطر نمیبیند. میزان راستیآزمایی باید با ریسک و پیامد خروجی متناسب باشد.
خروجی کمخطر، مانند خلاصهٔ داخلی یا پیشنهاد فراداده، میتواند از کنترل خودکار و نظارت سبک عبور کند. خروجی با ریسک متوسط به یک لایهٔ نظارت انسانی نیاز دارد. خروجی پرخطر که بر مشتری، امور مالی، سلامت، عملیات یا مسائل حقوقی اثر میگذارد باید ردیابی کامل، کنترل نسخه و تأیید صریح داشته باشد.
این طبقهبندی، عدم قطعیت ذاتی هوش مصنوعی را در معماری جذب میکند. اگر هر خروجی به سنگینترین کنترل ممکن نیاز داشته باشد، راستیآزمایی به گلوگاه تبدیل میشود؛ اگر همهٔ خروجیها یکسان قابل اعتماد فرض شوند، کنترل معنای خود را از دست میدهد. نظام طبقهبندیشده امکان مقیاسپذیری را فراهم میکند و منطق حکمرانی سازمان را به خروجی ماشین گسترش میدهد.
تقویت تدریجی از طریق بازخورد و خودکارسازی
کنترل ریسک در ZTAI نباید ایستا باشد. سامانهٔ راستیآزمایی با استفادهٔ مداوم بهبود مییابد: بازبینها سریعتر میشوند، الگوهای تکراری خودکار میشوند و تصمیمهای کمخطر به نظارت سبکتر منتقل میشوند. هر خروجی تأییدشده میتواند توان سامانه را در شناخت موارد خاص، آموزش مدل و کاهش عدم قطعیت افزایش دهد.
راستیآزمایی در این حالت فقط یک محافظ نیست؛ اهرمی عملیاتی برای بهبود کیفیت و کاهش بررسی دستی است. این فلسفه با نظارت مستمر در ZTA و بازخورد و بازآموزی در MLOps همراستاست. هوش مصنوعی بدون اعتماد یک وضعیت امنیتی ثابت نیست، بلکه سامانهای در حال تکامل است.
امنیت داده در سراسر چرخهٔ حیات
ایمنسازی دادهٔ هوش مصنوعی بسیار فراتر از رمزنگاری سنتی است. اصالت، یکپارچگی و طبقهبندی داده باید از جمعآوری تا استنتاج حفظ شود و هر تبدیل دادهای قابل راستیآزمایی باشد.
رمزنگاری جامع باید داده را در حال سکون، انتقال و پردازش پوشش دهد. برای محاسبات حساس میتوان تکنیکهایی مانند رمزنگاری همریخت یا محیطهای محصور امن را نیز بررسی کرد تا پردازش دادهٔ رمزنگاریشده یا محاسبهٔ محلی ممکن شود.
پنهانسازی، بینامسازی و مبهمسازی برای محیط توسعه و آزمایش اهمیت دارند؛ محیطی که معمولاً نیازی به مشاهدهٔ دادهٔ واقعی ندارد. ردیابی اصالت داده نیز باید منبع و تغییرات داده را در تمام چرخه دنبال کند. امضای رمزنگاری، دفتر ثبت تغییرات غیرقابلتغییر، checksum و hash میتوانند دستکاری در ذخیرهسازی و انتقال را آشکار کنند.
طبقهبندی و حکمرانی داده تعیین میکند هر داده به چه سطحی از حفاظت نیاز دارد و چه دسترسیای باید بر آن اعمال شود. خروجی سامانه نیز باید دستکم در همان سطح دادهٔ ورودی طبقهبندی شود. حفاظت باید جمعآوری، پیشپردازش، آموزش و استنتاج را یکجا ببیند.
امنیت خود مدل
مدل یک دارایی مستقل است و باید یکپارچگی آن تأیید شود. رمزنگاری و امضای دیجیتال مدل و مصنوعات مرتبط میتواند تغییر غیرمجاز را آشکار کند. آموزش خصمانه نیز با واردکردن نمونههای خصمانه در چرخهٔ آموزش، مقاومت مدل را در برابر حملات مشابه افزایش میدهد. نقاط پایانی مدل باید کنترل دسترسی سختگیرانه داشته باشند تا استفادهٔ غیرمجاز و استخراج مدل محدود شود.
فایل مدل هنگام ورود به سازمان یا دانلود نیز باید مشکوک فرض شود. پاکسازی و بازسازی محتوا میتواند فرآیند بازکردن امن بسته را به توابع و آرگومانهای مجاز محدود کند و مدل بازسازیشده را در قالبی مانند SafeTensors ذخیره کند؛ قالبی که برای جلوگیری از اجرای کد دلخواه در هنگام بارگذاری طراحی شده است.
در سطح پیشرفتهتر، دفاع هدف متحرک میتواند با تصادفیسازی وزن و جداسازی نگاشت مدل از وزنهای تصادفیشده، استفادهٔ غیرمجاز از فایل مدل را دشوار کند. CDR و MTD نشان میدهند دارایی در هوش مصنوعی فقط داده یا محاسبه نیست؛ ساختار داخلی و یکپارچگی خود مدل نیز به کنترل تخصصی نیاز دارد.
امنیت زیرساخت و عملیات
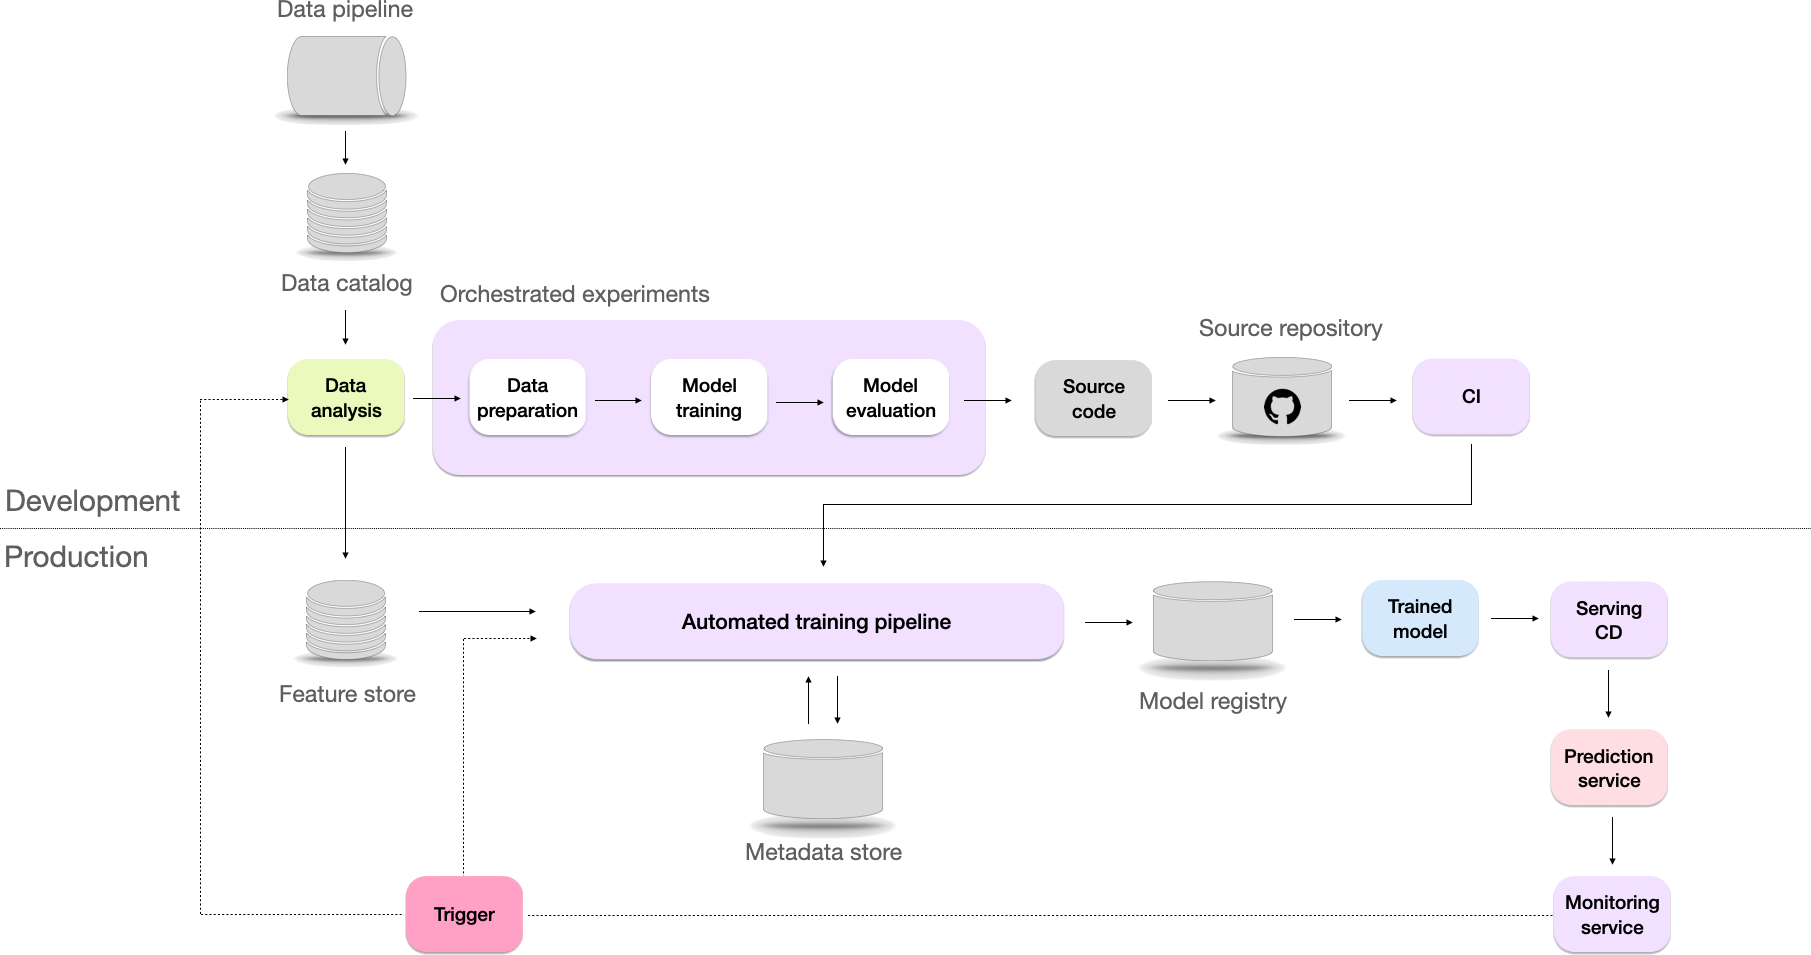
محیط آموزش، موتور استنتاج و محیط توسعه باید بخشبندی و از یکدیگر ایزوله شوند تا نفوذ به یک جزء به حرکت جانبی در کل سامانه منجر نشود. جریان داده، استفاده از API و تعامل با مدل باید پیوسته پایش شوند و تحلیل رفتار بتواند فعالیت غیرعادی مانند تلاش برای استخراج مدل را تشخیص دهد. Shadow IT و Shadow AI نیز باید در همین دامنهٔ نظارت قرار گیرند.
احراز هویت چندمرحلهای فقط برای انسان نیست؛ کاربر و ماشینِ دسترسییابنده به منابع AI باید هویت قابل راستیآزمایی داشته باشند. احراز هویت تطبیقی میتواند بر اساس دستگاه، مکان و رفتار سطح کنترل را تغییر دهد و هویت در طول نشست دوباره بررسی شود.
اتوماسیون و ارکستراسیون امنیت امکان اعمال سیاست یکپارچه در میکروسرویس، خط لولهٔ داده و اجزای AI را فراهم میکند. موتور سیاستی مانند OPA میتواند تصمیم را از کد هر جزء جدا کند. پاسخ به حادثه، مدیریت آسیبپذیری، پچکردن کتابخانه و وابستگی و آزمونهای امنیتی SAST و DAST نیز باید در خط لولهٔ CI/CD ادغام شوند.
امنیت باید از مرحلهٔ طراحی وارد چرخه شود. مدلسازی تهدید و طراحی امنیتمحور برای شناخت ریسک گردش کار AI ضروریاند و مسئولیت باید میان تیم سازمان و تأمینکننده روشن باشد. بهکارگیری هوش مصنوعی برای تشخیص تهدید و پاسخ خودکار نیز میتواند حلقهای خودتقویتکننده بسازد: هوش مصنوعی برای امنیت هوش مصنوعی.
چالشهای پیادهسازی
ZTAI به تخصص همزمان در امنیت سایبری، یادگیری ماشین، سامانههای توزیعشده و MLOps نیاز دارد و یکپارچهسازی کنترلها در خط لولهٔ موجود ساده نیست. حذف دسترسی مستقیم انسان به دادهٔ خام نیز میتواند با مقاومت دانشمند داده و مهندس روبهرو شود؛ چون نقش آنها از مداخلهٔ مستقیم به تعریف سیاست و نظارت تغییر میکند.
زیرساخت ایزوله، رمزنگاری پیشرفته و نظارت مستمر هزینهٔ اولیه دارند. به همین دلیل پیادهسازی باید مرحلهای و بر اساس مدل بلوغ انجام شود تا سرمایهگذاری با اولویت و ریسک سازمان متناسب باشد. مدلها و فرآیندهای قدیمی نیز به راهبرد مهاجرت نیاز دارند و ممکن است خط لولهٔ داده و مدل برای انطباق با اصول بدون اعتماد بازسازی شود.
هوش مصنوعی بدون اعتماد محصول یک خرید یا تنظیم امنیتی نیست. نتیجهٔ کنارهمقرارگرفتن سیاست، معماری، بلوغ مهندسی، خودکارسازی و شواهد قابل ممیزی است. هرجا یکی از این اجزا غایب باشد، عبارت «بدون اعتماد» ممکن است فقط نام تازهای برای همان امنیت محیطی قدیمی باشد.