شتاب بیسابقه در قابلیتهای هوش مصنوعی، صنایع و الگوهای کسبوکار را متحول کرده است. هوش مصنوعی دیگر فناوریای نوپا نیست، اما ادغام سریع آن ذاتاً چالشهای امنیتی پیچیدهای را نیز به وجود آورده که چارچوبهای سنتی امنیت سایبری برای مقابله با آنها بهطور فزایندهای دچار مشکل هستند. ماهیت پیچیدهٔ سامانههای هوش مصنوعی، دادههای حساسی که مصرف میکنند و تصمیماتی که بر آنها اثر میگذارند، نیازمند تغییر پارادایم در نحوهٔ برخورد ما با امنیت در اکوسیستم هوش مصنوعی است.
مدلهای امنیتی سنتی غالباً به دفاع محیطی و اعتماد ضمنی در شبکهٔ داخلی متکیاند. این مدل برای سامانههای پویا، دادهمحور و توزیعشدهٔ هوش مصنوعی مناسب نیست. هوش مصنوعی، علاوه بر تهدیدهای عمومی امنیت سایبری، بردارهای حملهٔ تازهای مانند مسمومیت داده، وارونگی مدل و نمونههای خصمانه را نیز وارد میکند؛ تهدیدهایی که میتوانند یکپارچگی داده، مالکیت فکری و دقت تصمیمگیری را به خطر بیندازند.
«هوش مصنوعی بدون اعتماد» یا ZTAI اصل جاافتادهٔ «هرگز اعتماد نکنید، همیشه تأیید بگیرید» را از معماری بدون اعتماد به پیچیدگیهای خاص هوش مصنوعی گسترش میدهد. این گسترش فقط دربارهٔ شبکه و دسترسی نیست؛ آسیبپذیریهای ذاتی مدل، خط لولهٔ داده و جریانهای کاری عملیاتی را نیز در بر میگیرد. از این منظر، ZTAI صرفاً تعمیم ZTA نیست، بلکه چارچوبی تخصصی برای نیازمندیهای امنیتی اکوسیستم هوش مصنوعی است.
چرا معماری امنیتی سنتی کافی نبود؟
در گذشته، مدلهای امنیتی شبکه عمدتاً بر مفهوم «محیط امن» استوار بودند. فرض بر این بود که هرچه داخل شبکهٔ سازمان قرار دارد قابل اعتماد است و تهدید اصلی از بیرون مرزهای مشخص شبکه میآید. شبکههای ایزوله و کنترل دسترسی در نقاط ورودی و خروجی، پایهٔ این معماری بودند و بعدتر ابزارهایی مانند WAF، سامانههای تشخیص و پیشگیری از نفوذ و ابزارهای جلوگیری از نشت اطلاعات به آن افزوده شدند.
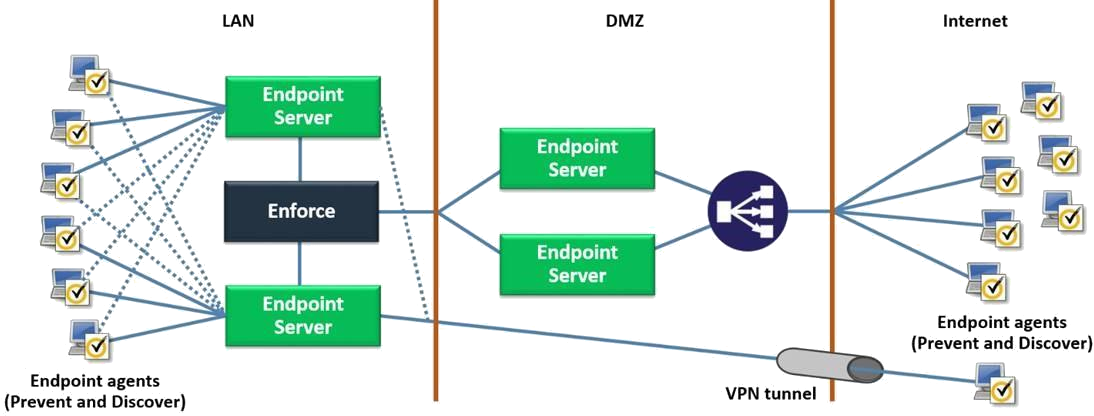
این معماری نقاط ضعف بنیادینی داشت. با وجود همهٔ لایههای دفاعی، نشت اطلاعات، حملهٔ موفق و نفوذ به سرورها ادامه یافت. عامل انسانی میتوانست موجب نشت داده شود و همین موضوع اساس اعتماد به کارکنان یا ارتباطات بهظاهر امن را زیر سؤال میبرد. گسترش زیرساخت ابری، کار از راه دور و استفاده از دستگاههای شخصی نیز مرز «داخل امن» و «خارج ناامن» را محو کرد.
در پاسخ به این ناکارآمدی، جان کیندرواگ از شرکت Forrester در سال ۲۰۱۰ مفهوم معماری اعتماد صفر، یا به تعبیر دقیقتر «معماری بدون اعتماد»، را مطرح کرد. ایدهٔ محوری آن ساده اما عمیق بود:
هرگز اعتماد نکنید، همیشه تأیید بگیرید.
هیچ کاربر، دستگاه، برنامه یا سامانهای، صرفنظر از آنکه داخل یا خارج شبکه قرار دارد، خودکار قابل اعتماد نیست. هر درخواست دسترسی باید احراز هویت، مجاز و تأیید شود؛ گویی از محیطی کاملاً غیرقابل اعتماد آمده است. این اصل، ایدهٔ «کمترین دسترسی» را به اوج میرساند: پس از احراز هویت نیز فقط حداقل دسترسی لازم برای انجام وظیفه اعطا میشود.
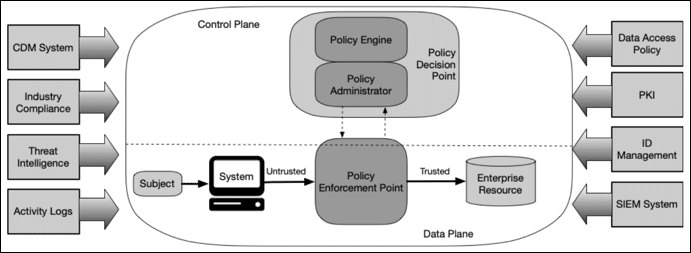
پیادهسازی معماری بدون اعتماد بر احراز هویت قوی و مداوم، کمترین دسترسی، بخشبندی جزئی شبکه، نظارت مستمر، ارزیابی وضعیت دستگاه و کاربر و خودکارسازی فرآیندهای امنیتی بنا میشود. در مدل کلان NIST نیز موتور سیاست دربارهٔ دسترسی تصمیم میگیرد، مدیر خطمشی ارتباط را ایجاد یا قطع میکند و نقطهٔ اعمال سیاست تصمیم را در مسیر ارتباط اجرا میکند. این سه جزء با ورودیهایی مانند وضعیت داراییها، اطلاعات تهدید، سیاستهای دسترسی، PKI، مدیریت هویت، گزارش فعالیت و SIEM تغذیه میشوند.
هوش مصنوعی چه چیزی را عوض میکند؟
معماری بدون اعتماد برای محیط عمومی فناوری اطلاعات چارچوب قدرتمندی است، اما ماهیت هوش مصنوعی به رویکردی هدفمندتر نیاز دارد. تفاوت نخست، پیچیدگی گردش کار است. توسعه، ارائه و نگهداری خدمات یادگیری ماشین به تیمها، فناوریها و چارچوبهای متعددی وابسته است و نقاط ضعف امنیتی میتوانند در هر مرحله از این زنجیره پدیدار شوند.
تفاوت دوم، حجم و حساسیت دادههاست. سامانهٔ یادگیری ماشین حجم زیادی از داده را مصرف و تحلیل میکند و بخشی از این دادهها ممکن است حساس باشند. در نتیجه حفاظت نباید به انتقال داده محدود بماند؛ داده در جمعآوری، پیشپردازش، آموزش و استنتاج نیز باید تحت کنترل باشد.
فرآیندهای هوش مصنوعی هنوز بهطور کامل در رویههای معمول مهندسی نرمافزار و DevSecOps ادغام نشدهاند. این عدم بلوغ، بهویژه هنگام برونسپاری پروژه، میتواند مسئلهساز شود. بستهها و کتابخانههای متنباز نیز برای توسعهٔ یادگیری ماشین حیاتیاند، اما تغییر سریع آنها شناخت ریسک وابستگیهای شخص ثالث را دشوار میکند. از سوی دیگر، ابزارهای امنیتی موجود همیشه دید کافی نسبت به ضعفهای مختص هوش مصنوعی ندارند.
خود مدل نیز مصنوع نرمافزاری متعارفی نیست. فناوری ایجاد، ذخیره و استقرار مدل ممکن است برای تیمهای عملیات فناوری اطلاعات ناآشنا باشد و همین ناآشنایی به پیکربندی نادرست و آسیبپذیری منجر شود. مهمتر آنکه کیفیت داده و خروجی احتمالی مدل را نمیتوان مانند خروجی قطعی یک برنامهٔ سنتی از پیش قابل اعتماد فرض کرد.
تهدیدهای خاص هوش مصنوعی
مسمومیت داده زمانی رخ میدهد که دادهٔ مورد استفادهٔ مدل دستکاری شود و مدل را به نتایج نادرست برساند. وارونگی مدل به مهاجم اجازه میدهد با مطالعهٔ خروجی مدل، اطلاعات حساس را استخراج کند. سرقت مدل دسترسی و استفادهٔ غیرمجاز از مدل آموزشدیده است و نمونهٔ خصمانه ورودیای است که برای فریب مدل و تولید پاسخ نادرست دستکاری شده است.
در بهروزرسانی مسموم، مهاجم بهروزرسانی مدل را تغییر میدهد، کد مخرب وارد میکند یا مدل را به نتایج نادرست سوق میدهد. نشت اطلاعات نیز زمانی رخ میدهد که مدل بتواند اطلاعات حساس موجود در ورودی یا دادهٔ آموزش را آشکار کند. این تهدیدها نشان میدهند امنکردن زیرساخت شبکه برای هوش مصنوعی کافی نیست و یکپارچگی داده، مدل و فرآیند باید در تمام چرخهٔ حیات پیوسته تأیید شود.
تفاوت ZTA و ZTAI در یک نگاه
| ویژگی | معماری بدون اعتماد (ZTA) | هوش مصنوعی بدون اعتماد (ZTAI) |
|---|---|---|
| فلسفهٔ اصلی | «هرگز اعتماد نکنید، همیشه تأیید بگیرید» برای شبکه و هویت | گسترش همین اصل به داده، مدل، خروجی و گردش کار هوش مصنوعی |
| تمرکز اصلی | ایمنسازی دسترسی به منابع شبکه و دادههای در حال انتقال | تضمین یکپارچگی، محرمانگی و دسترسپذیری داده، مدل و فرآیند در سراسر چرخهٔ حیات |
| فرض اعتماد | اعتماد ضمنی محیط داخلی حذف میشود | خروجی مدل، کیفیت داده و یکپارچگی الگوریتم نیز پیشفرض قابل اعتماد نیست |
| دامنهٔ حفاظت | کاربر، دستگاه، برنامه و شبکه | خط لولهٔ داده، مدل، زیرساخت، گردش کار و کاربران یا دستگاههای تعاملکننده با AI |
| کنترلهای افزوده | احراز هویت مستمر، کمترین دسترسی، بخشبندی و نظارت | ردیابی اصالت داده، راستیآزمایی یکپارچگی مدل، مقاومت در برابر حملهٔ خصمانه و راستیآزمایی طبقهبندیشدهٔ خروجی |
| بردارهای حمله | دسترسی غیرمجاز، حرکت جانبی و تهدید داخلی | مسمومیت داده، وارونگی و سرقت مدل، نمونهٔ خصمانه، بهروزرسانی مسموم، نشت اطلاعات و هوش مصنوعی سایه |
| چرخهٔ حیات | ذاتاً برای چرخهٔ حیات AI طراحی نشده است | در جمعآوری داده، آموزش، ارزیابی، استقرار، نظارت و بازآموزی ادغام میشود |
اگر ZTA دروازهٔ دسترسی به یک منبع را کنترل میکند، ZTAI باید خود منبع، مسیر شکلگیری آن و نتیجهای را که تولید میکند نیز دائماً زیر سؤال ببرد. نقطهٔ اتصال این نگاه با مهندسی عملی، MLOps بهمثابه بستر هوش مصنوعی بدون اعتماد است؛ بستری که امکان ردیابی، کنترل و خودکارسازی چرخهٔ حیات مدل را فراهم میکند.